Cloudflare publicó el 6 de noviembre de 2026 un análisis sobre las firmas poscuánticas que necesitará Privacy Pass. Ese protocolo de fichas anónimas ayuda a las webs a limitar abusos sin identificar a cada visitante. El gran obstáculo se mide en bytes, con 2.420 para una firma ML-DSA-44 y 64 para una ECDSA-P256.
Christopher Patton, Tianyu Zhang y Bas Westerbaan firman el texto y estiman el coste de varias construcciones nuevas. La más compacta es PoMFRIT, una firma ciega que, adaptada al esquema UOV, pide menos de 1 kilobyte en la emisión. Al presentarla ante una web ocupa 4,3 kilobytes.
Fichas que no delatan
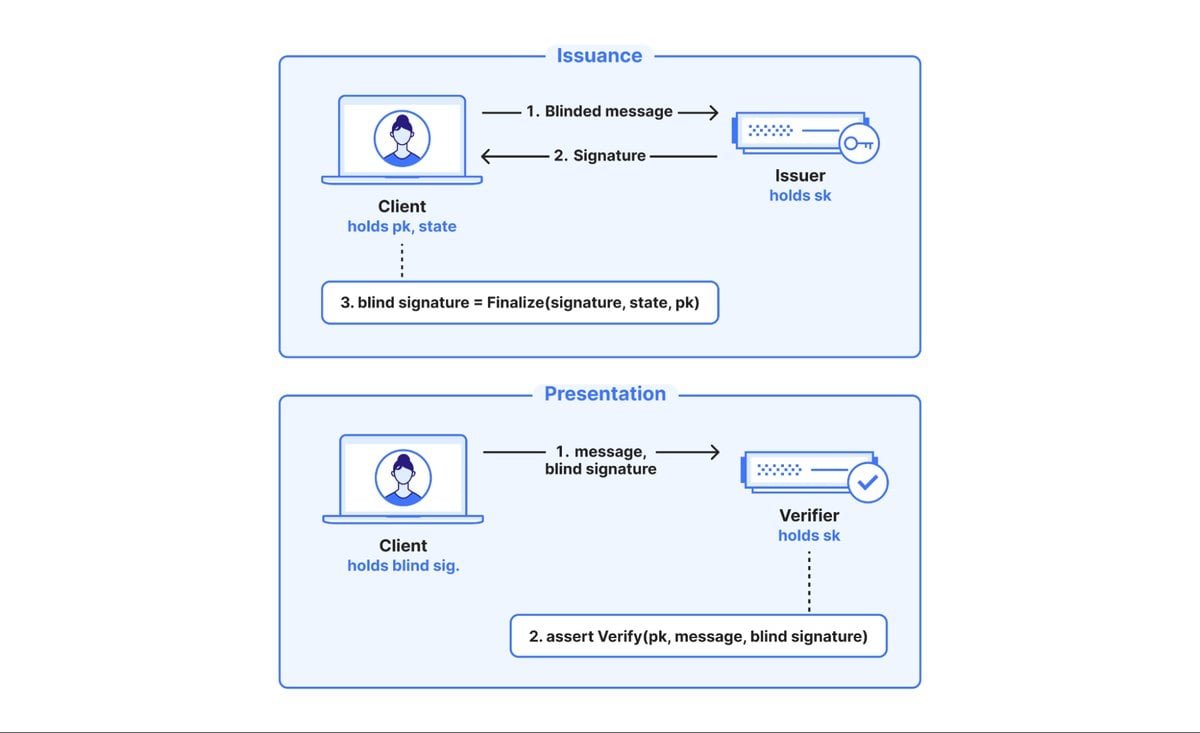
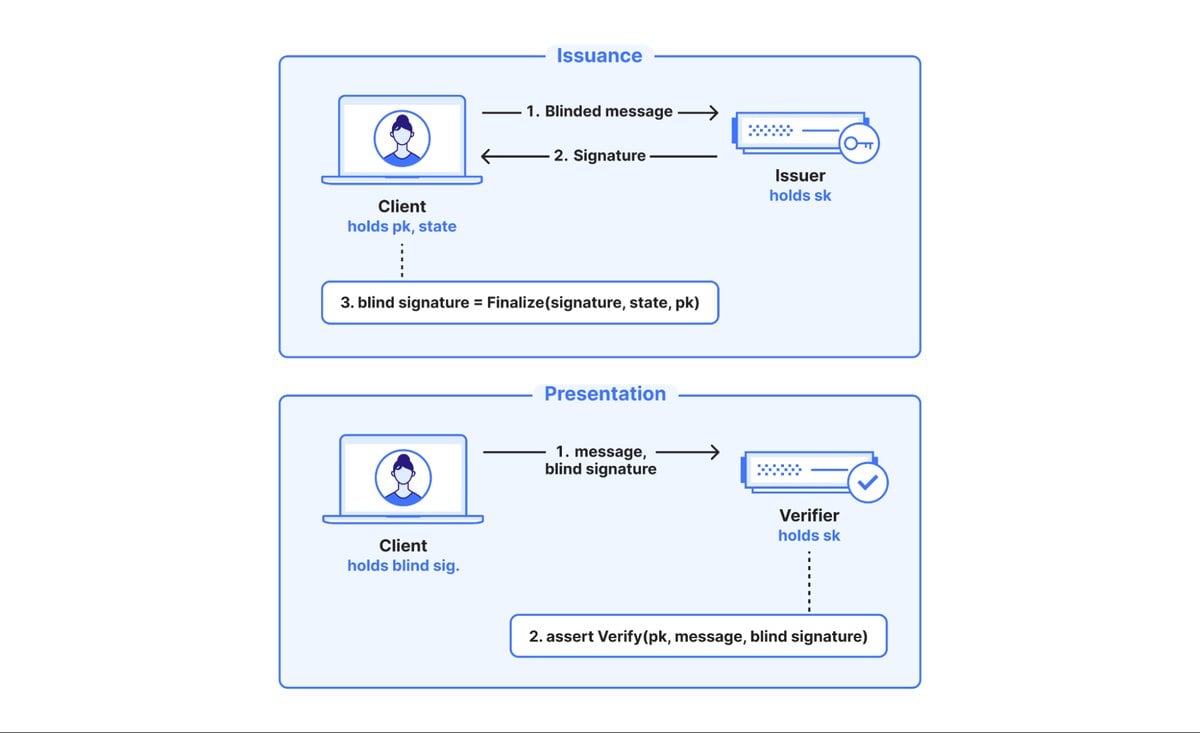
Con Privacy Pass, cada cliente recibe un lote de fichas y las canjea después para entrar en un sitio. Nadie puede vincular una ficha concreta con quien la recibió. Así, la web frena el tráfico excesivo sin exigir cuentas ni rastrear la huella del navegador.
Todo depende de la firma ciega, un mecanismo por el que el emisor firma un mensaje que no llega a ver. Cloudflare habla de 10 años de experiencia con esta tecnología, usada en iCloud Private Relay y Privacy Gateway.
Mozilla explicó el problema de fondo el 23 de junio en su blog Hacks. Dennis Jackson, autor de aquel texto, escribió sobre los CAPTCHA que «los bots ya los resuelven más rápido y con más fiabilidad que las personas».
Falsificaciones tras el día Q
Hoy el sistema descansa en RSA y en curvas elípticas, dos técnicas que caerían ante una máquina cuántica suficientemente potente, algo que todavía no existe. Según Cloudflare, «un atacante cuántico podrá falsificar fichas a voluntad». Esas fichas falsas permitirían eludir controles como la limitación de peticiones, un riesgo futuro y no una amenaza actual.
La privacidad corre mejor suerte, porque ningún atacante, cuántico o no, puede enlazar el canje de una ficha con su emisión. Los autores prometen conservar esa garantía en la próxima generación y escriben que «tu interacción sigue siendo privada incluso después del día Q».
Cloudflare gana así algo de tiempo, pese a que el NIST ya ha marcado 2035 para dejar atrás RSA. Quedan otros frentes abiertos, desde las contraseñas hasta los datos encriptados de empresas y particulares.
MOLE oculta al emisor
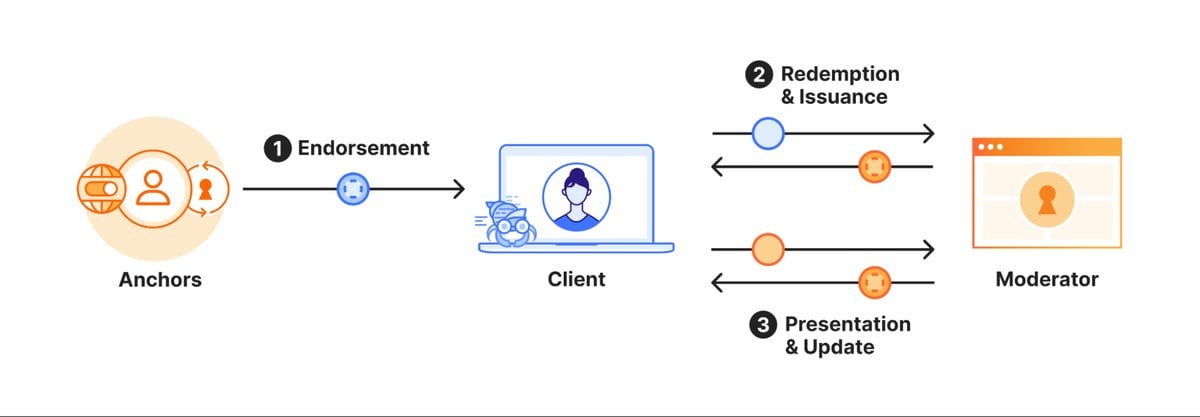
La compañía trabaja con otros actores en MOLE, el nombre provisional de la siguiente generación. El cliente demuestra que una entidad de confianza lo avaló, pero no revela cuál. De esa forma, la web no puede darle un trato distinto según su procedencia.
Entre los objetivos figura gestionar el tráfico de agentes de inteligencia artificial que perjudica a los visitantes humanos. Cloudflare también aspira a que participen más tipos de clientes.
PoMFRIT recorta la firma
El salto llegó este año con PoMFRIT, obra de investigadores de la Universidad Técnica de Dinamarca, IBM y la Universidad Tecnológica de Graz. Su firma ciega ocupa 6,7 kilobytes. Combina MAYO, un esquema de ecuaciones con muchas variables, y pruebas de conocimiento cero.
Una prueba de ese tipo permite demostrar que se posee un dato sin enseñarlo. Al sustituir MAYO por UOV, otro candidato del NIST, Cloudflare baja la firma hasta 4,3 kilobytes.
Las claves públicas crecen entonces hasta 46,6 kilobytes, un precio asumible si se guardan en caché y se reutilizan. Más pesados resultan los dos esquemas que desarrolla la propia compañía. VOLE-IHAT pide 5,6 kilobytes de emisión y 6,5 de canje, mientras VOLE-ACT llega a 5,4 y 12.
Para los autores, cambiar las firmas ciegas RSA por PoMFRIT cuesta algo comparable a pasar de ECDSA a ML-DSA. Cada operación tarda pocos milisegundos en su implementación. Si las cifras aguantan, añaden, el trabajo podrá pasar «del diseño criptográfico a la ingeniería de protocolos».
El aviso de RSA-1024
El ahorro de PoMFRIT se apoya en una suposición de seguridad más fuerte que la del UOV básico, y Cloudflare admite que quizá peque de optimista. Como advertencia cita un trabajo de la Universidad de California en San Diego y del INRIA francés.
Ese equipo falsificó firmas RSA de 1.024 bits con 1.380 años de cálculo por núcleo, repartidos en cinco meses. Privacy Pass emplea 2.048 bits, un margen que Cloudflare considera bastante bueno junto con otras defensas.
Demostraciones de seguridad pendientes
Ninguno de estos esquemas está listo para desplegarse, y las cifras de VOLE-IHAT y VOLE-ACT pueden cambiar. Cloudflare aún debe elaborar las demostraciones de seguridad y esperar a que madure el criptoanálisis de UOV.
El código publicado en GitHub se declara experimental y sin auditar, y pide no usarlo en producción. Tampoco está resuelto cómo repartir un solo canje entre varias peticiones, algo necesario con fichas de este tamaño.
Si estas optimizaciones se rompieran, un atacante podría falsificar fichas, aunque la privacidad de los clientes seguiría a salvo, según los autores. Para los visitantes no cambia nada de momento, porque Privacy Pass sigue usando sus firmas clásicas.
El análisis se ha publicado en el blog de Cloudflare el 6 de noviembre de 2026.
Crédito de la imagen: Cloudflare.
Powered by WPeMatico
Acerca del autor